Mit CometAPI entwickelnEine API für mehrere Modelle erforderlich?Teste den Workflow im Playground und erstelle anschließend einen API-Schlüssel, sobald Modell und Kosten zu deinem Anwendungsfall passen.
Erstellen Sie einen KI-Assistenten mit Lovable und CometAPI
Lernen Sie, wie Lovable Web-Apps entwickelt, erkunden Sie die Kernfunktionen und binden Sie CometAPI über ein sicheres Backend an, mit einem praxisnahen Schreibassistenten-Tutorial.
Lovable ist eine KI-gestützte Entwicklungsplattform, die Anweisungen in natürlicher Sprache in bearbeitbaren Webanwendungscode umsetzt. Sie hilft Gründern, Designern, Produktteams und Entwicklern dabei, Oberflächen zu erstellen, Backend-Services anzubinden und Anwendungen über einen iterativen Dialog zu veröffentlichen. Dieser Leitfaden erklärt die Fähigkeiten, die Projektarchitektur und eine praktische CometAPI-Integration für einen Schreibassistenten. Die Integration ergänzt die von Ihnen erstellte Anwendung um Modellinferenz; sie bietet keinen Weg, Lovables eigenen Coding-Agenten zu ersetzen. Leser sollten grundlegende HTTP-Requests und JavaScript verstehen und vor den Implementierungsschritten Zugriff auf ein Lovable-Projekt sowie ein CometAPI-Konto haben.
Key Takeaways
KI-gestützte Entwicklung: Anwendungen mit Prompts in natürlicher Sprache erzeugen und verfeinern.
Full-Stack-Fähigkeiten: Frontend-Erlebnisse mit Backend-Funktionen, Datenbanken, Authentifizierung und Hosting erstellen.
Moderne Architektur: Neue Lovable-Projekte setzen seit Mai 2026 auf das React-basierte TanStack Start und SSR.
Weiterlernen
Diesen Artikel mit der nächsten Entscheidung verknüpfen.
Auf Klarheit, Quellenangabe und aktuelle API-Terminologie geprüft.
CometAPI-Kompatibilität: Externe Modellinferenz über eine sichere Backend-Funktion hinzufügen.
Beste Anwendungsfälle: MVPs, KI-Assistenten, interne Tools, Content-Anwendungen und Kundenportale.
What Is Lovable and How Does It Work?
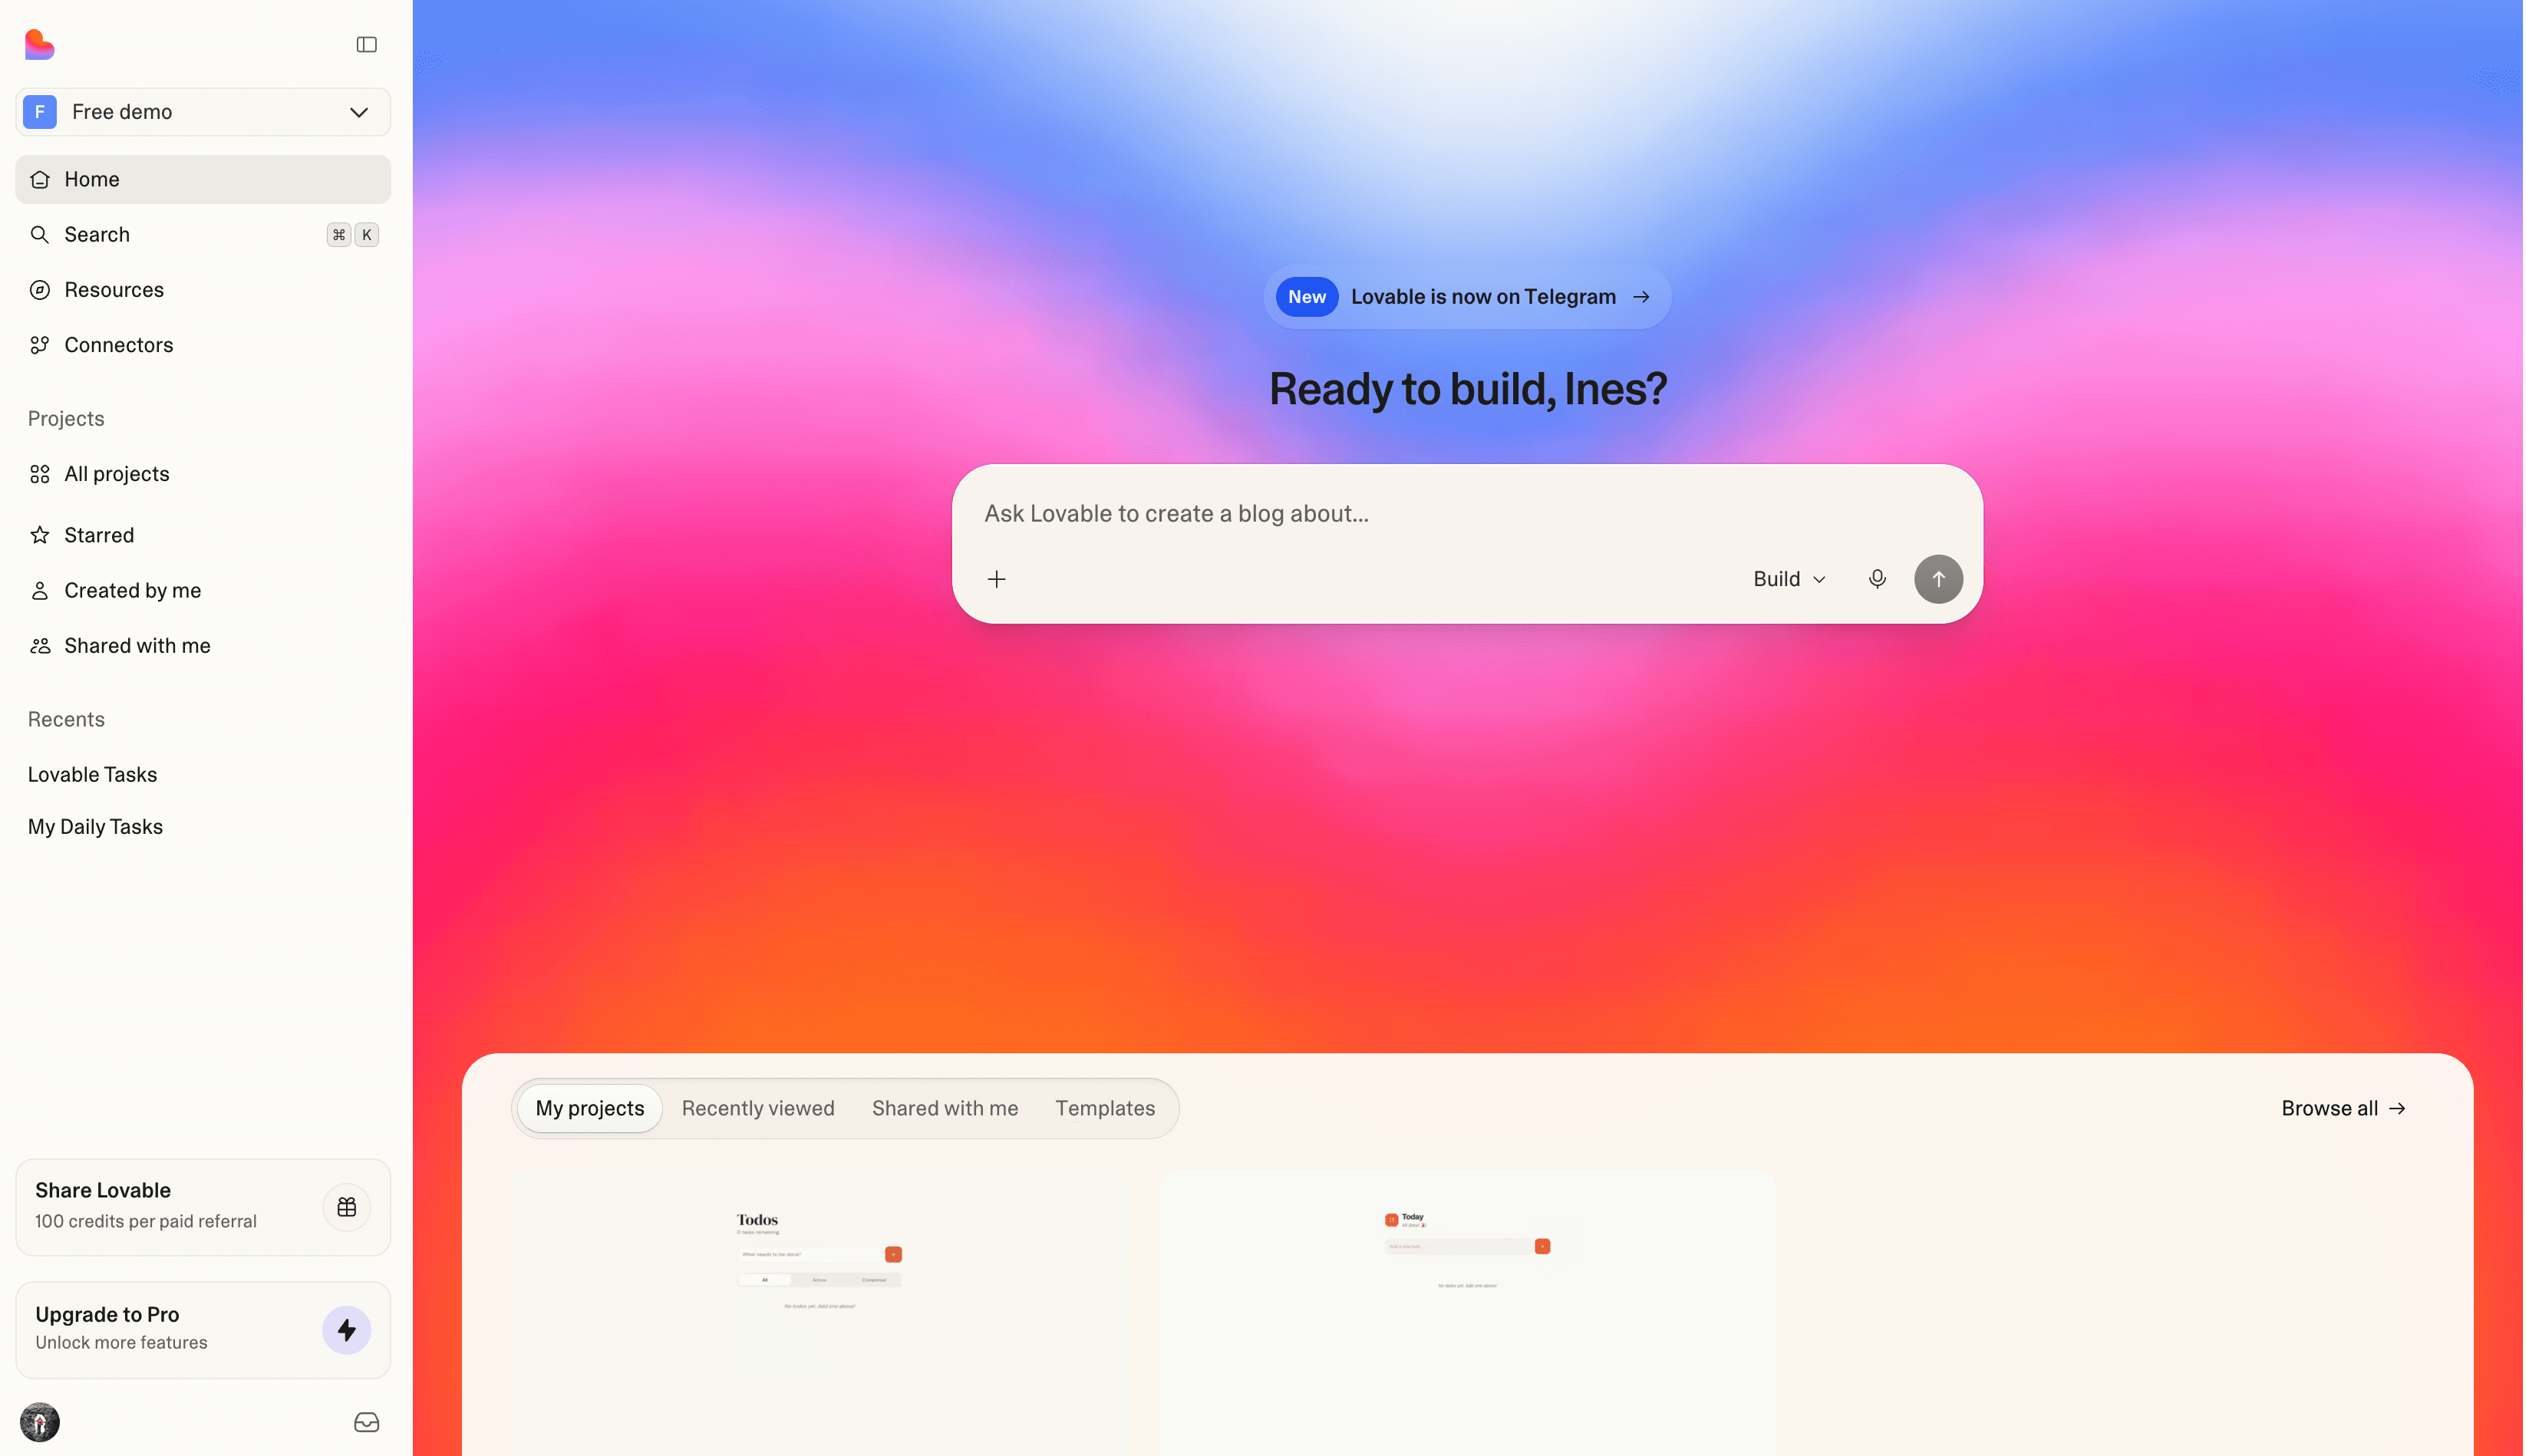
Lovable (lovable.dev) ist eine KI-gestützte Plattform zum Erstellen produktionsreifer Full-Stack-Webanwendungen mit natürlicher Sprache. Die offizielle Website und die Produktübersicht sind der Ausgangspunkt, um die Plattform kennenzulernen.
Sie beschreiben in einer Chat-Oberfläche, was Sie möchten, und die Plattform erzeugt eine funktionsfähige App mit:
Backend, Datenbank, Authentifizierung und Storage (über die integrierte Lovable Cloud, verwaltetes Supabase)
Integrationen, Deployment und bearbeitbarem Code, der Ihnen gehört
Sie unterstützt den gesamten Produktlebenszyklus – von der Prototypisierung bis zum Deployment – und kann Code mit GitHub, GitLab oder Bitbucket synchronisieren. Sie richtet sich an Gründer, Produktmanager, Nichtentwickler und Teams, die schnell vorankommen und dennoch den Code besitzen wollen. Sie ging aus dem Open-Source-Projekt GPT Engineer hervor (2023 in Stockholm von Anton Osika und Fabian Hedin gegründet) und wurde als Lovable umbenannt/kommerzialisiert.
How Lovable Turns Prompts Into Applications
Beschreiben Sie Nutzer, Seiten, Features und Geschäftsregeln der Anwendung.
Erzeugen Sie die erste App und prüfen Sie die Vorschau.
Verbinden Sie Datenbank, Anmeldung, Zahlungen oder externe APIs.
Testen Sie das Verhalten und verfeinern Sie Code, Design und Workflows.
Veröffentlichen Sie oder pflegen Sie den exportierten Anwendungscode weiter.
Lovables Ingenieurbeitrag vom 1. Juni 2026 beschreibt den Wechsel zu React-basiertem TanStack Start und serverseitigem Rendering für neue Projekte ab dem 13. Mai 2026. Bestehende React-+‑Vite‑Projekte behalten ihre frühere Architektur; prüfen Sie das konkrete Projekt, bevor Sie eine Serverfunktion- oder Edge-Function-Implementierung wählen.
Lovable Technical Specifications
Spezifikation
Lovable
Kategorie
KI-gestützter Webanwendungs-Builder
Primäre Interaktion
Prompts in natürlicher Sprache
Framework für neue Projekte
React und TanStack Start
Rendering
Serverseitiges Rendering für neue Projekte
Frühere Architektur
React + Vite
Backend
Lovable Cloud und unterstützte Integrationen
Authentifizierung und Datenbank
Unterstützt
Externe APIs
Connectoren und benutzerdefinierte API-Requests
KI-Integration
Lovable AI und externe Modell-APIs
Codezugriff
Generierter Code und GitHub-Workflows
Zusammenarbeit
Workspace- und Projektfunktionen
Deployment
Integrierte und unterstützte externe Optionen
Lovable ist eine Anwendungsentwicklungsplattform, kein Foundation Model. Daher beschreiben Parameter, Kontextfenster, Token-Durchsatz und MMLU-Werte nicht Lovable selbst. Sie gehören zu den jeweils eingesetzten KI-Modellen für Entwicklung oder Inferenz.
Can You Configure CometAPI in Lovable?
Ja – innerhalb der mit Lovable generierten Anwendungen. CometAPI kann Modellanfragen aus einer geschützten Backend-Funktion verarbeiten. Das unterscheidet sich davon, das LLM zu ändern, das Lovables eigenen Coding-Agenten antreibt.
Sie können CometAPI in Anwendungen integrieren, die mit Lovable gebaut wurden, sofern die gewählten Modelle und Schnittstellen unterstützt werden.
Das bedeutet nicht, dass Sie das von Lovable selbst verwendete Entwicklungs‑Proxymodell direkt ersetzen können.
Wenn Sie steuern möchten, welche Modelle Ihre Anwendung aufruft, konfigurieren Sie das Modell‑Routing in Ihrem eigenen serverseitigen Code.
Integration
Kompatibilität
Erläuterung
KI-Funktionen in einer generierten App
Ja
Geschützte serverseitige API-Requests
Chatbot oder Schreibassistent
Ja
Unterstützte CometAPI-Chatmodelle aufrufen
Multi‑Modell‑App
Ja
Modell-IDs im Backend‑Routing konfigurieren
Internes Lovable‑Coding‑Modell ersetzen
Nicht als Standard-Einstellung vorgesehen
Auswahl des internen Agentenmodells ist separat
Backend‑Service über CometAPI
Ja
Benutzerdefinierte HTTP‑ oder Serverfunktions‑Integration
Lovable‑Workspace‑Management‑API
Separat
Steuert Plattformressourcen, nicht die Modellinferenz
Lovables Erklärung zur internen Modellorchestrierung beschreibt, wie der Entwicklungsagent Arbeit routet. Die folgende CometAPI-Integration betrifft die Inferenz in Anwendungen; dieser Artikel behauptet keine dokumentierte CometAPI-Einstellung für diesen internen Agenten.
How the Lovable and CometAPI Architecture Works
Lovable unterstützt dies auf zwei Hauptwegen für die von Ihnen gebauten Apps:
Geheime Daten (empfohlen für die direkte Nutzung)
Speichern Sie Ihren CometAPI-Schlüssel als Projektgeheimnis (z. B. COMETAPI_KEY oder OPENAI_API_KEY). Bitten Sie Lovable im Projektchat, die API über eine sichere Edge Function zu integrieren. Der Schlüssel bleibt serverseitig und wird niemals im Browser offengelegt.
Benutzerdefinierter Connector
Erstellen Sie einen benutzerdefinierten Connector im Connectors‑Katalog des Workspaces. Konfigurieren Sie die Basis‑URL (https://api.cometapi.com/v1), die Authentifizierung (Bearer‑Token oder benutzerdefinierter Header) und fügen Sie dann eine Verbindung hinzu, indem Sie Ihren CometAPI‑Schlüssel einfügen. Anfragen laufen durch das Connector‑Gateway von Lovable; Anmeldedaten bleiben verschlüsselt und außerhalb Ihres Codes.
Hinweise:
Die in Apps eingebauten KI‑Funktionen von Lovable verwenden von Lovable verwaltete Schlüssel und verbrauchen Workspace‑Credits. Sie können diese nicht durch einen CometAPI‑ (oder anderen Anbieter‑) Schlüssel ersetzen.
Für externe KI‑Aufrufe innerhalb Ihrer App (Chatbots, Generierung usw.) funktionieren der Secrets‑ oder Custom‑Connector‑Ansatz; die Abrechnung läuft über Ihr CometAPI‑Konto statt über Lovable‑Credits.
Nach dem aktuellen Stand der Dokumentation gibt es keinen nativen/vorgefertigten CometAPI‑Eintrag im Connector‑Katalog von Lovable; Sie richten ihn als generische OpenAI‑kompatible oder benutzerdefinierte API‑Integration ein.
Kurz gesagt: Lovable ist ein leistungsfähiger „Vibe‑Coding“-/Prompt‑zu‑Full‑Stack‑App‑Builder, und ja – Sie können einen CometAPI‑Schlüssel sicher für KI‑Funktionen innerhalb der von Ihnen erstellten Apps konfigurieren und verwenden.
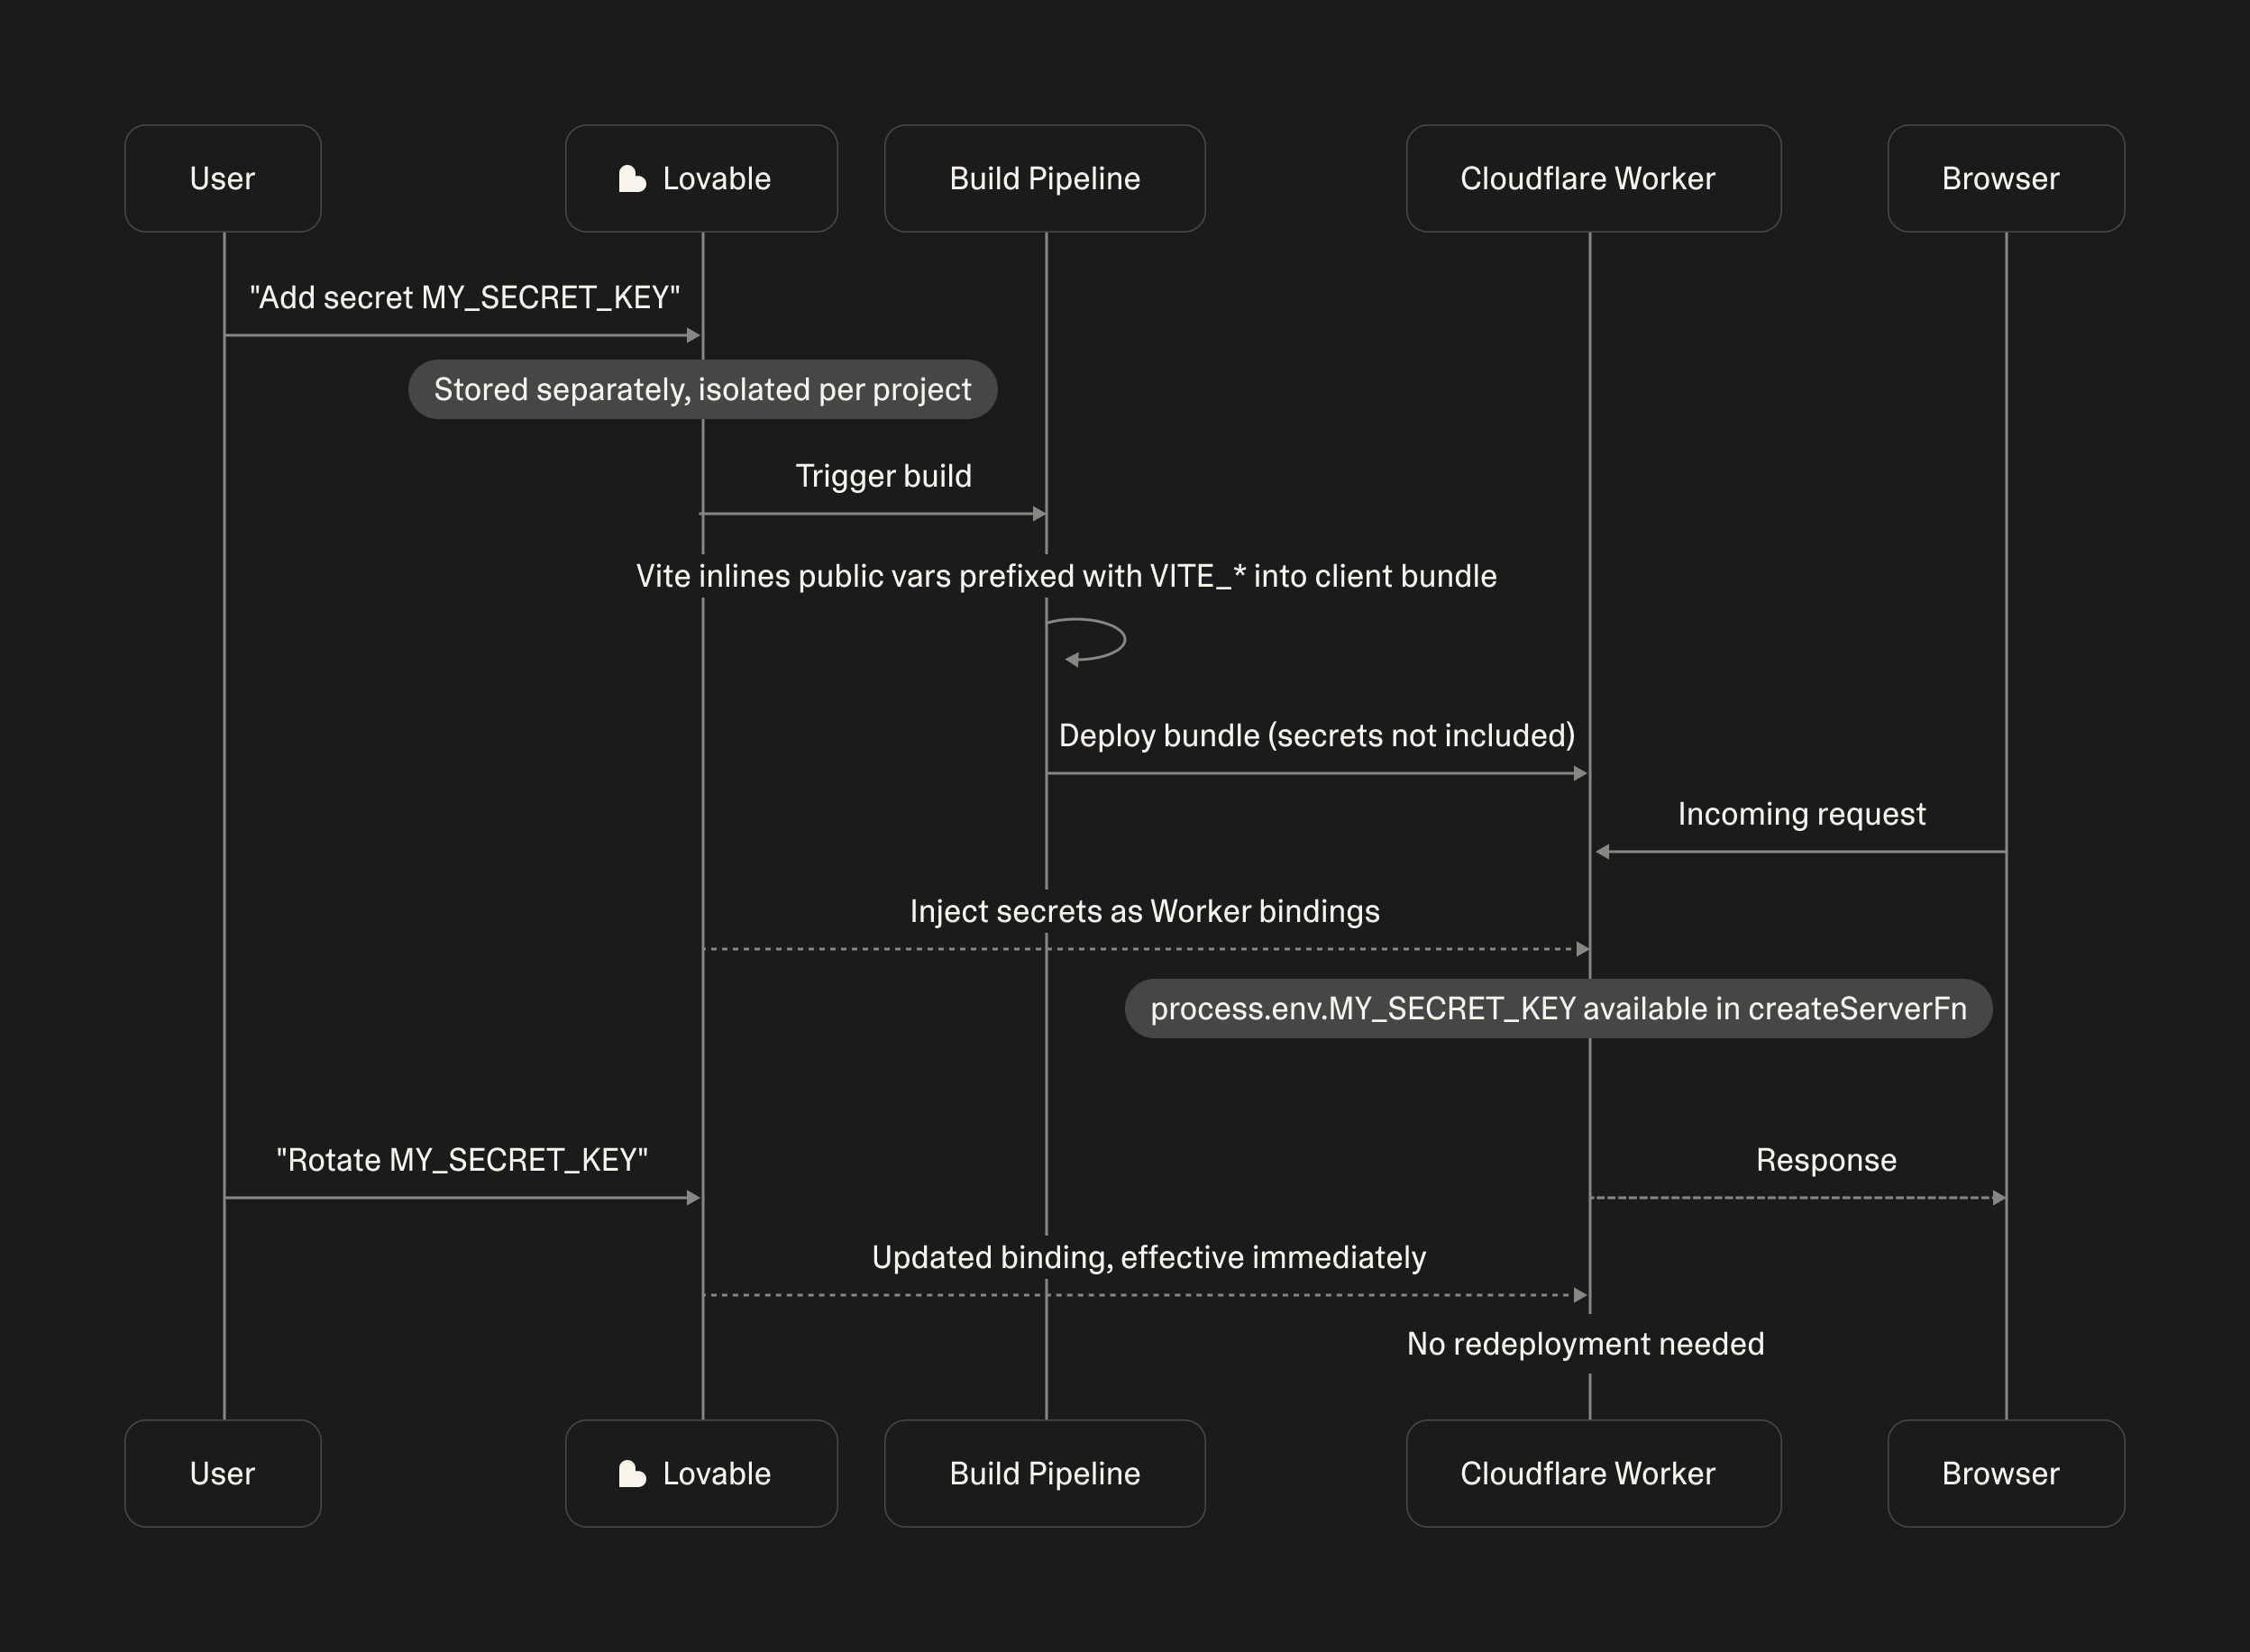
Der Browser sendet Eingaben an ein Anwendungs‑Backend. Das Backend liest ein Secret, ruft CometAPI auf und gibt das Ergebnis zurück. Platzieren Sie niemals private API‑Schlüssel in React‑Komponenten oder anderem Client‑seitigen Code.
How to Build an AI Writing Assistant With Lovable and CometAPI
Das folgende Beispiel erstellt SmartWrite, einen KI‑Schreibassistenten mit Texteingabe, Tonauswahl und einem serverseitigen CometAPI‑Request. Wählen Sie für ein neueres Projekt das TanStack‑Boundary‑Pattern oder für ein älteres Projekt den vollständigen Supabase‑Edge‑Function‑Einstiegspunkt. Wählen Sie genau eine Backend‑Implementierung, die zu Ihrem Projekt passt, konfigurieren Sie die Secrets und bestätigen Sie ein in Ihrem CometAPI‑Konto verfügbares Chat‑Modell. Führen Sie das Beispiel vor der Veröffentlichung mit Ihren eigenen Projekt‑Secrets und einem in Ihrem Konto verfügbaren Chat‑Modell aus.
Build a responsive AI writing assistant named SmartWrite.
Include a dashboard, a large prompt box, a tone selector
(Professional / Friendly / Concise), a Generate button,
and an output panel with Copy and Clear controls.
Use a clean responsive design with loading states and errors.
Implement AI generation only through a secure server function.
Never expose API credentials to the frontend.
Do not ship mock AI responses.
Step 2: Configure the CometAPI Credential
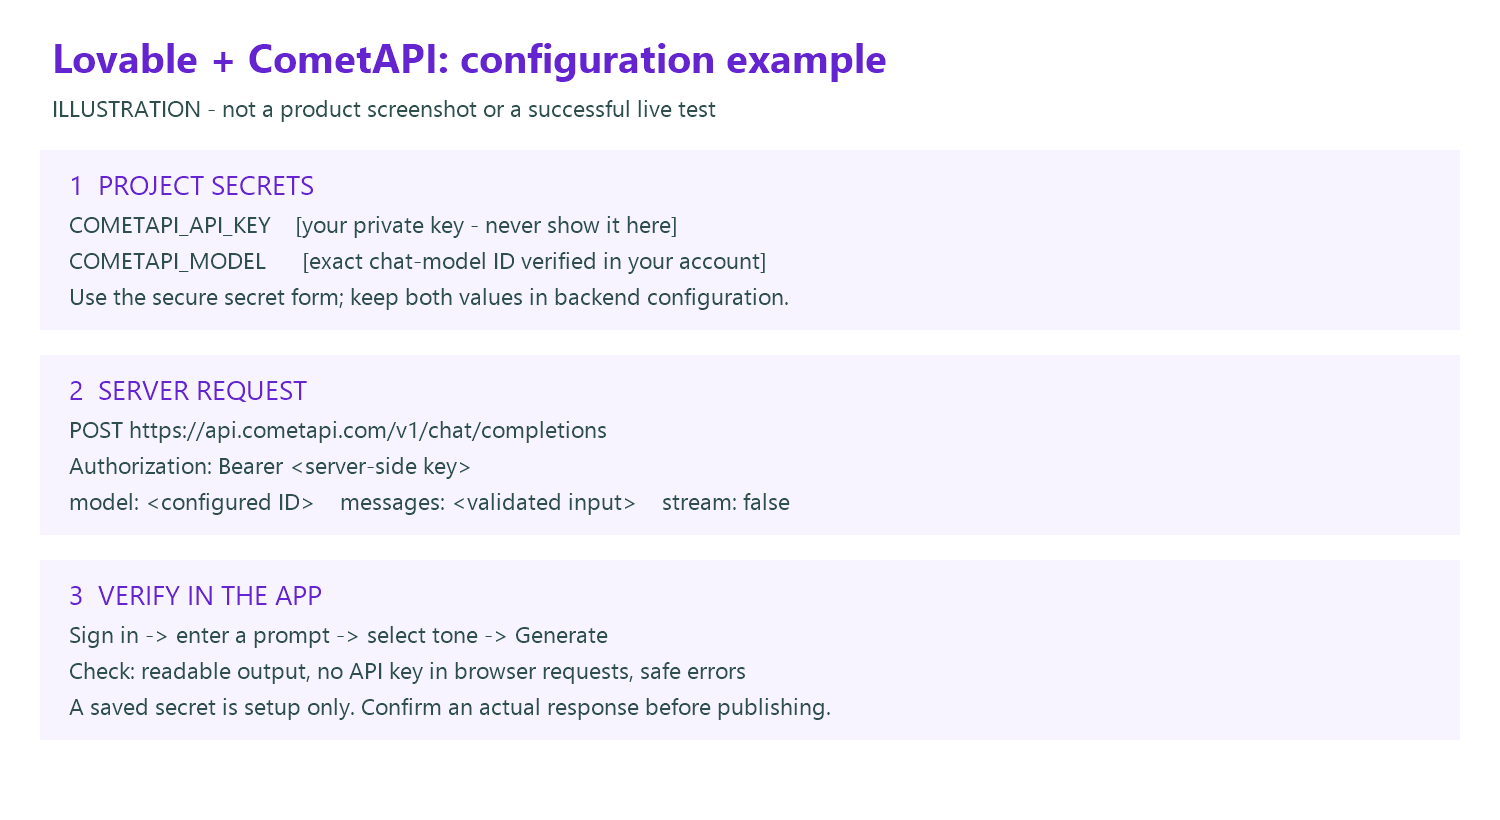
Erzeugen Sie einen Schlüssel in Ihrem CometAPI‑Konto und verifizieren Sie eine Chat‑Modell‑ID, die in diesem Konto verfügbar ist. Dieses Tutorial verwendet eine direkte Backend‑Integration, mit COMETAPI_API_KEY und COMETAPI_MODEL als serverseitiger Konfiguration. Befolgen Sie den Secret‑Zugriffsmechanismus, den das Backend in Ihrem generierten Projekt unterstützt.
Configuration example: Where to Store and Use CometAPI Credentials
Um CometAPI sicher anzubinden, bitten Sie Lovable, eine serverseitige Integration zu erstellen, und fordern Sie den API‑Schlüssel über dessen sichere Eingabemaske an. Sie können Projekt‑Secrets auch unter More → Settings → Secrets verwalten. Für ein externes Supabase‑Backend konfigurieren Sie Secrets stattdessen in Supabase. Siehe den offiziellen Lovable‑Secrets‑Leitfaden.
Befolgen Sie diese vier Anforderungen:
API‑Schlüssel ausschließlich auf dem Server speichern und lesen. Fügen Sie COMETAPI_API_KEY über die sichere Secrets‑Schnittstelle des Projekts hinzu. Lesen Sie ihn ausschließlich aus serverseitigen Secrets oder Runtime‑Bindings. Platzieren Sie den Schlüssel niemals im Frontend‑Code, in browserseitig zugänglichen Umgebungsvariablen, Chat‑Nachrichten oder Screenshots.
Halten Sie die API‑Konfiguration aus Frontend‑Requests heraus. Konfigurieren Sie COMETAPI_MODEL auf dem Server mit einer verifizierten CometAPI‑Modell‑ID. Das Frontend sollte nur prompt und tone senden. Validieren Sie Anfragen gegen diese erlaubten Felder und weisen Sie unerwartete Eigenschaften zurück, darunter config, apiKey und model. Erlauben Sie niemals, dass Clients beliebige API‑Schlüssel bereitstellen oder die serverseitige Modellkonfiguration überschreiben.
Verwenden Sie die korrekte Secret‑Zugriffsmethode für die jeweilige Laufzeit. Die Implementierung muss zur tatsächlichen Backend‑Umgebung des Projekts passen. Worker‑basierte Deployments nutzen injizierte Bindings, während Supabase Edge Functions über Deno.env auf Secrets zugreifen. Gehen Sie nicht davon aus, dass process.env, Deno.env und Worker‑Bindings austauschbar sind. Verifizieren Sie, wie Secrets injiziert werden, bevor Sie den API‑Handler implementieren.
Überprüfen Sie den Geheimnisschutz nach der Veröffentlichung. Untersuchen Sie das Produktions‑JavaScript‑Bundle, das Netzwerk‑Panel der Browser‑DevTools und die Anwendungslogs. Stellen Sie sicher, dass API‑Schlüssel niemals in Client‑seitigen Assets, Request‑Payloads, Antworten, URLs oder Logs erscheinen. Verifizieren Sie außerdem, dass CometAPI‑Requests auf dem Server ausgeführt werden und unautorisierte Konfigurationsüberschreibungen abgelehnt werden.
Ein gespeichertes Secret bedeutet nicht automatisch, dass die Integration sicher oder funktionsfähig ist. Die Integration ist erst dann bereit, wenn serverseitige API‑Aufrufe funktionieren, Client‑Anfragen geschützte Einstellungen nicht überschreiben können und Produktionsprüfungen bestätigen, dass Anmeldedaten vertraulich bleiben.
Verwenden Sie das folgende Architekturdiagramm, um die Grenze zwischen Frontend und Backend sowie den Speicherort der geschützten Anmeldedaten zu identifizieren. Das Diagramm ist konzeptionell und keine Bildschirmaufnahme der Lovable‑Einstellungen.
Prompt to give Lovable
Verbinden Sie SmartWrite direkt über eine authentifizierte Backend‑Funktion mit CometAPI. Fragen Sie mich nach COMETAPI_API_KEY in einem sicheren Secret‑Formular und verwenden Sie COMETAPI_MODEL für die exakte von mir angegebene Modell‑ID. Senden Sie POST‑Requests zu https://api.cometapi.com/v1/chat/completions ausschließlich vom Server. Akzeptieren Sie prompt und tone, validieren Sie sie, erzwingen Sie nutzerbezogene Limits und geben Sie nur den generierten Text an das Frontend zurück. Verwenden Sie die in diesem Projekt bereits vorhandene Backend‑Laufzeit. Platzieren Sie keine Anmeldedaten in Chat, Frontend‑Code oder Browser‑Requests. Erzeugen Sie keine vorgetäuschten Erfolgsergebnisse. Erklären Sie, wie die Integration zu testen ist, und zeigen Sie bereinigte Fehlermeldungen an, falls sie fehlschlägt.
Lovable unterstützt auch verwaltete benutzerdefinierte Connectoren. Die Anweisungen hier verwenden absichtlich den Direktintegrations‑Pfad aus seinem API‑Integrationsleitfaden, damit sie zum untenstehenden serverseitigen Helper passen.
Step 3: Test the CometAPI Chat Endpoint
Von einem vertrauenswürdigen Bash‑Terminal aus setzen Sie COMETAPI_API_KEY und COMETAPI_MODEL lokal und testen dann POST https://api.cometapi.com/v1/chat/completions. Der offizielle Anfrageleitfaden von CometAPI dokumentiert die Basis‑URL, die Bearer‑Authentifizierung und das Chat‑Antwortformat. Wählen Sie ein Modell, das diesen Endpunkt unterstützt; Kompatibilität garantiert nicht jede Anbieterfunktion oder jeden Parameter.
# Set COMETAPI_API_KEY securely in this terminal before running.
# Replace the model value with a chat model verified in your account.
export COMETAPI_MODEL="YOUR_VERIFIED_CHAT_MODEL_ID"
: "${COMETAPI_API_KEY:?Set COMETAPI_API_KEY first}"
curl --fail-with-body --max-time 45 \
  https://api.cometapi.com/v1/chat/completions \
  -H "Authorization: Bearer $COMETAPI_API_KEY" \
  -H "Content-Type: application/json" \
  --data "$(printf '{"model":"%s","messages":[{"role":"user","content":"Write a customer welcome email."}],"stream":false}' "$COMETAPI_MODEL")"
Prüfpunkt: Eine erfolgreiche Antwort enthält choices[0].message.content. Wenn die Authentifizierung fehlschlägt oder das Modell nicht verfügbar ist, beheben Sie dies, bevor Sie die Benutzeroberfläche anbinden. Fügen Sie in Diagnose‑Screenshots keine vollständigen Anmeldedaten oder privaten Prompts ein.
Step 4: Connect CometAPI Through a Secure Backend
Lovable unterstützt zwei Backend‑Architekturen:
Neue Projekte (TanStack Start): createServerFn für serverseitige API‑Requests verwenden.
Ältere React‑+‑Vite‑Projekte: Supabase Edge Functions für serverseitige API‑Aufrufe verwenden.
Wählen Sie die Implementierung, die zur Architektur Ihres Projekts passt.
Speichern Sie COMETAPI_API_KEY und COMETAPI_MODEL als serverseitige Worker‑Bindings. Wenn Ihr Deployment einen anderen Adapter verwendet, nutzen Sie dessen unterstützten Secret‑Zugriffsmechanismus.
Option B: React + Vite (ältere Projekte)
Erstellen Sie supabase/functions/generate-writing/index.ts:
Fügen Sie COMETAPI_API_KEY und COMETAPI_MODEL zu den Supabase‑Projekt‑Secrets hinzu und deployen Sie anschließend die Funktion.
In beiden Ansätzen bleiben API‑Anmeldedaten auf dem Server. Produktionsanwendungen sollten außerdem Authentifizierung, Eingabevalidierung und nutzerbezogene Nutzungslimits implementieren.
Step 5: Connect the Lovable Interface
TanStack Start client
import { generate } from "./server/writing.functions";

const { text } = await generate({ data: { prompt, tone } });
// Render text as text content, not as trusted HTML.
React + Vite client
// Use the existing, signed-in Supabase client generated for your project.
const { data, error } = await supabase.functions.invoke("generate-writing", {
  body: { prompt, tone },
});
if (error) throw new Error("Generation failed. Please try again.");
const text = data.text;
Verwenden Sie den zum gewählten Zweig passenden Client. TanStack nutzt seinen generierten RPC‑Endpunkt; Supabase verwendet die bereitgestellte generate-writing‑Funktion. Keiner erfordert die Erfindung einer separaten /api/generate‑Route. Der Browser kann sein Anwendungssession‑Token zur Authentifizierung senden, darf aber niemals den privaten CometAPI‑Schlüssel oder ein Konfigurationsobjekt senden. Zeigen Sie in der Oberfläche Lade‑, Fehler‑ und Wiederholungszustände an.
Step 6: Test and Publish the Application
Testen Sie nach der Veröffentlichung die Live‑URL, statt sich nur auf die Editor‑Vorschau zu verlassen. Verwenden Sie ein privates Test‑Credential und halten Sie Screenshots und Nachweise frei von geheimen Werten. Schließen Sie diese Prüfungen ab, bevor Sie breiter freigeben:
Untersuchen Sie das gebaute Browser‑JavaScript, Source‑Maps und öffentliche Konfigurationen auf den privaten CometAPI‑Schlüssel. Suchen Sie lokal, ohne den Schlüssel in gemeinsamen Terminalausgaben auszugeben oder in Berichten zu speichern. Ein Variablenname allein ist kein Beleg für ein geleaktes Secret.
Überprüfen Sie Netzwerk‑Requests im Browser, einschließlich Payloads, Header und Fehlermeldungen. Die Anfrage sollte nur die erlaubten Schreib‑Eingaben und Anwendungs‑Authentifizierungsdaten enthalten; der private CometAPI‑Authorization‑Header gehört ausschließlich in den Server‑zu‑Provider‑Request.
Prüfen Sie Funktionslogs, Anwendungslogs, Monitoring‑Traces und Fehlerberichte. Protokollieren Sie keine Schlüssel, Bearer‑Tokens, Konfigurationsobjekte oder vollständigen Upstream‑Fehlerkörper. Wenn ein Schlüssel offengelegt wurde, widerrufen und ersetzen Sie ihn und beseitigen Sie die Ursache, bevor Sie erneut testen.
Testen Sie abgemeldete und abgelaufene Sitzungen; beide müssen vor einem Provider‑Aufruf abgewiesen werden. Senden Sie apiKey, config oder model als extra Feld und verifizieren Sie die Zurückweisung. Testen Sie leere und zu große Prompts, einen ungültigen Ton, Anbieterfehler und Ihr bereitgestelltes nutzerbezogenes Kontingent.
Bestätigen Sie, dass eine gültige angemeldete Anfrage Text mit Ihrem ausgewählten Modell erzeugt. Protokollieren Sie die Deployment‑Version und bereinigte Erfolg/Fehlschlag‑Ergebnisse; die Beispiele belegen nicht, dass Ihr eigenes Deployment diese Prüfungen bestanden hat.
What Can You Build With Lovable and CometAPI?
Projekt
Rolle von CometAPI
Mögliche Funktionen
KI‑Schreibassistent
Inhalte entwerfen und umschreiben
Tonauswahl, Vorlagen, Editor
Dokument‑Zusammenfasser
Extrahierten Text zusammenfassen
Uploads, Fragen & Antworten zu Dokumenten, Kernaussagen
Kundensupport‑Desk
Antworten klassifizieren und entwerfen
Ticket‑Triage, vorgeschlagene Antworten
Business‑Analytics‑Assistent
Geschäftsdaten erläutern
KPI‑Dashboards, Erkenntnisse in natürlicher Sprache
Normale Prompts erzeugen lesbare Modellausgaben.
Leere und übergroße Prompts werden sicher abgewiesen.
API‑Anmeldedaten erscheinen niemals im Netzwerk‑Panel des Browsers.
Modellausfälle führen zu nicht sensiblen Fehlermeldungen.
Authentifizierte Nutzer haben Anfragelimits und Aktivitätsüberwachung.
Das Layout verhält sich auf Desktop und Mobilgerät korrekt.
Dies sind vorgeschlagene Projektmuster, keine Aussagen über fertiggestellte oder unabhängig benchmarkte Deployments.
FAQ
Wie verhindert eine mandantenfähige App, dass Datensätze eines Kunden in der KI‑Antwort eines anderen Kunden erscheinen?
Leiten Sie Mandant und Nutzeridentität aus der verifizierten Serversitzung ab und grenzen Sie jeden Datenbankzugriff ein, bevor Sie Modellkontext zusammenstellen. Vertrauen Sie niemals einer vom Browser gelieferten Mandanten‑ID oder einer Prompt‑Anweisung zur Zugriffskontrolle. Fügen Sie, wo unterstützt, zeilenbasierte Datenbankrichtlinien hinzu und verifizieren Sie sie mit zwei Testkonten. Testen Sie Datensatz‑IDs, Suchergebnisse, exportierte Dateien und Verlauf auf mandantenübergreifenden Zugriff. Dies ist eine Empfehlung zur Anwendungsarchitektur; generierter Code und Plattform‑Scans belegen nicht, dass die Richtlinie korrekt ist.
Wann ist Retrieval‑augmented Generation sinnvoller, als Dokumente direkt in jeden Prompt zu packen?
Verwenden Sie Retrieval, wenn die Dokumentensammlung zu groß ist, sich häufig ändert oder Quellen‑Nachvollziehbarkeit benötigt. Parsen und indexieren Sie die Dokumente, rufen Sie eine kleine relevante Teilmenge ab und fügen Sie Antwortquellen an. Retrieval braucht dennoch Evaluation: Eine flüssige Antwort kann eine irrelevante Passage zitieren. Behalten Sie Zugriffsfilter in der Retrieval‑Abfrage bei und testen Sie Fragen, deren Antworten fehlen. Für ein kleines, stabiles Dokument kann direkter Kontext ein einfacherer Start sein.
Wie lässt sich Streaming hinzufügen, ohne fehlerhafte oder irreführende Antworten anzuzeigen?
Behandeln Sie Streaming als separate Transportfunktion, nicht als Einzeiler‑Ersatz für stream: false. Bestätigen Sie das Streaming‑Format des gewählten Modells, lassen Sie das Backend Events weiterreichen und handhaben Sie Teilstücke, Abbrüche, Timeouts und Verbindungsverlust in der UI. Markieren Sie eine unterbrochene Antwort als unvollständig und ermöglichen Sie eine bewusste Wiederholung. Zeigen Sie gestreamten Text nicht als vertrautes HTML an. Testen Sie auf dem veröffentlichten Hosting‑Pfad, da Zwischenstationen einen Stream puffern können, der lokal funktionierte.
Was sollte eine Fallback‑Richtlinie prüfen, bevor auf ein anderes Modell gewechselt wird?
Definieren Sie, welche Fehler einen Retry oder Fallback rechtfertigen, und prüfen Sie, ob die Alternative denselben Endpunkt, dieselben Anweisungen, das Tool‑Schema und das Ausgabeformat unterstützt. Halten Sie Retries begrenzt und wechseln Sie nicht stillschweigend die Modelle für Workflows, die konsistentes Verhalten benötigen. Evaluieren Sie den Fallback anhand repräsentativer Prompts, einschließlich Verweigerungs‑ und Fehlformat‑Fällen. Wenn die Modellausgabe eine externe Aktion auslöst, sichern Sie diese mit separater Bestätigung oder Idempotenzregel ab, damit ein erneuter Versuch die Aktion nicht doppelt ausführt.
Welche Nachweise sollte ein Team aufbewahren, bevor eine KI‑Funktion vom Pilot in den Regelbetrieb übergeht?
Bewahren Sie einen versionierten Evaluationssatz mit erwarteten Verhaltensweisen, Modell‑ und Prompt‑Konfiguration, redaktierten Anfragemetadaten und Aufzeichnungen fehlgeschlagener Fälle auf. Definieren Sie Abnahmekriterien für Faktentreue, Antwortform, Latenz und Zugriffsschranken; vergleichen Sie Ergebnisse nach Modell‑ oder Prompt‑Änderungen. Entscheiden Sie bei sensiblen Eingaben, was übertragen und gespeichert werden darf, bevor Sie die Funktion aktivieren. Dies sind vorgeschlagene technische Kontrollen; sie bedeuten nicht, dass Lovable oder CometAPI ein bestimmtes regulatorisches Ergebnis garantieren.
Conclusion: Is Lovable Worth Using?
Lovable erleichtert es, Ideen in funktionsfähige Webanwendungen zu übersetzen. Das Full‑Stack‑Tooling und externe Integrationen sind besonders hilfreich, um Produktkonzepte schnell zu validieren. CometAPI bietet einen flexiblen Weg für Modellinferenz in Chat, Schreiben, Analytik und anderen KI‑gestützten Workflows.
Beginnen Sie mit einer kleinen, abgesicherten Anwendung, testen Sie die CometAPI‑Verbindung, prüfen Sie den generierten Code und erweitern Sie erst, wenn das Kernerlebnis zuverlässig ist.