
TL;DR
OpenClaw 2.0 ist kein neues Large Language Model. Es ist der Meilensteinname für OpenClaw v2026.8.1, veröffentlicht am 30. August 2026. Das Update verwandelt OpenClaw von einer hauptsächlich persönlichen Agenten-Laufzeitumgebung in eine kollaborativere und persistentere Betriebsschicht für AI-Agenten.
OpenClaw 2.0 fügt geteilte Multiplayer-Sitzungen, eine Conversation-first Control UI, SQLite-gestützte Speicherung, verwaltete Skills, vereinheitlichte Automations und striktere Berechtigungen hinzu. Berechtigte persönliche Claws können außerdem relevante Informationen aus anderen privaten Konversationen desselben Agenten wiederabrufen; geteilte Sitzungen teilen Memory nicht automatisch.
Für die meisten aktiven Nutzer ist das Upgrade sinnvoll. Teams sollten dennoch ein verifiziertes Backup erstellen und kritische Plugins, Berechtigungen und Automations testen, bevor sie eine Produktionsinstallation aktualisieren.
Zentrale Erkenntnisse
- Plattform, nicht Modell: OpenClaw stellt Laufzeit, Tools, Memory, Kanäle und Berechtigungen bereit; das angeschlossene Modell liefert den Großteil der Reasoning-Fähigkeiten.
- Multiplayer ist die strategische Verschiebung: Autorisierte Personen können innerhalb einer Live-Agentensitzung zusammenarbeiten, ohne deren Kontext zu verwerfen.
- SQLite stärkt Persistenz: Sitzungen und Transkripte wechseln von dateibasierter Speicherung zu strukturiertem Zustand.
- Die Browser-App ist messbar schlanker: Der offizielle simulierte Test berichtet von 140 auf 45 JavaScript-Anfragen und etwa 1,6 Sekunden auf 575 Millisekunden beim Start.
- Vorsichtig upgraden: SQLite-Migration und engere Berechtigungsgrenzen erfordern ein Backup und gestufte Validierung.
OpenClaw 2.0 auf einen Blick
OpenClaw bleibt eine Open-Source-, modellagnostische AI-Agent-Laufzeitumgebung. Die offizielle Launch-Story beschreibt das größte Update in der Geschichte des Projekts, während das Release-Ledger 16.977 Pull Requests, 698 direkte Commits und 987 Mitwirkende verzeichnet.
| Spezifikation | OpenClaw 2.0 |
|---|---|
| Release-Version | v2026.8.1 |
| Veröffentlichungsdatum | August 30, 2026 |
| Produkttyp | Selbstgehostete AI-Agent-Laufzeitumgebung und Gateway |
| Lizenz | MIT |
| Modellarchitektur | Modellagnostisch |
| Primäre Laufzeit | Node.js |
| Unterstützte Desktop-Systeme | macOS, Linux und Windows |
| Sitzungs- und Transkriptspeicher | SQLite |
| Weboberfläche | Conversation-first Control UI |
| Zusammenarbeit | Geteilte Multiplayer-Sitzungen |
| Memory | Konversationsübergreender Abruf für berechtigte persönliche Agenten |
| Skill-System | Skills, Skill Workshop, Vorschläge, Prüfungen und Historie |
| Automation | Vereinheitlichte Automations und Scheduling |
| Sicherheitsmodell | An Anfrage-, Sitzungs- und Personen gebundene Freigaben |
Aktuelle Installationen erfordern eine unterstützte Node-Laufzeit. Die Node-Installationsanforderungen sollten vor einem Upgrade geprüft werden, da sich die Mindestanforderungen nach dem 2.0-Meilenstein ändern können.
Was ist OpenClaw?
Eine normale Modell-API akzeptiert Eingaben und liefert Ausgaben. OpenClaw fügt die persistente Ausführungsschicht um diesen Austausch hinzu: Konversationen, Tools, Dateien, Browserzugriff, Messaging-Kanäle, geplante Aufgaben, Memory, Skills und Berechtigungen.
Damit ist OpenClaw Agenteninfrastruktur, kein Foundation Model. Modellbenchmarks wie MMLU, GPQA oder SWE-bench messen „OpenClaw-Intelligenz“ nicht direkt. Nützliche Plattform-Metriken sind Startverhalten, Sitzungsbeständigkeit, Tool-Zuverlässigkeit, Recovery und wie viel Kontext über Personen und Konversationen hinweg bestehen bleibt.
Für Leser, die bei Null starten, behandelt CometAPI’s OpenClaw-Einsteigerleitfaden die grundlegende Architektur und den initialen Setup. Dieser Artikel konzentriert sich darauf, was sich in 2.0 geändert hat.
OpenClaw 1.x vs. OpenClaw 2.0
Das Update lässt sich am besten als koordinierte Plattformverschiebung verstehen, nicht als Sammlung isolierter Features.
| Dimension | OpenClaw 1.x | OpenClaw 2.0 | Praktisches Ergebnis |
|---|---|---|---|
| Primärer Einsatz | Hauptsächlich persönlich | Persönlich und Multiplayer | Live-Zusammenarbeit und Handover |
| Onboarding | Konfigurations-first | Discovery bestehender Zugänge | Schnellere erste Konversation |
| Weboberfläche | Kontrollpanel-orientiert | Conversation-first | Weniger Navigationsreibung |
| Sitzungs-Storage | Dateibasiert | SQLite-basiert | Dauerhafterer strukturierter Zustand |
| Zusammenarbeit | Begrenzter Handover | Geteilte Sitzungen | Kontext überlebt den Handover |
| Memory | Stärker fragmentiert | Konversationsübergreender Abruf | Bessere Kontinuität |
| Skills | Separate Mechanismen | Verbundener Management-Loop | Einfachere Erstellung und Governance |
| Automation | Cron-orientierte Konzepte | Vereinheitlichte Automations | Klareres Scheduling-Modell |
| Browserzugriff | Bestehende Automation | Verwaltetes Profil und geteilte Tabs | Bessere Scope-Kontrolle |
| Freigaben | Weniger eng gefasst | An Anfrage und Sitzung gebunden | Geringeres Risiko durch Freigaben-Wiederverwendung |
| Updates | Fragilere Recovery | Gestufte Checks und Recovery | Sichererer Upgrade-Workflow |
Die Gesamtbewegung geht von „einen persönlichen Agenten konfigurieren“ hin zu „persistente Agentenarbeit gemeinsam mit anderen betreiben“. SQLite, Memory, Skills und striktere Freigaben unterstützen dieselbe Richtung.
Was sind die größten, nutzerseitig sichtbaren Änderungen in OpenClaw 2.0?
Die definierende Veränderung: Multiplayer-Sitzungen
Das Release fügt geteilte Cloud-Sitzungen hinzu, die autorisierten Kollaborateuren erlauben, in laufende Arbeit einzusteigen, während der Sitzungs-Kontext intakt bleibt. Statt eine Antwort nach Abschluss weiterzuleiten, kann ein Teammitglied dem Ausführungsprozess beitreten, während der Agent weiterhin seine Dateien, Aufgabenhistorie und seinen Zustand besitzt.
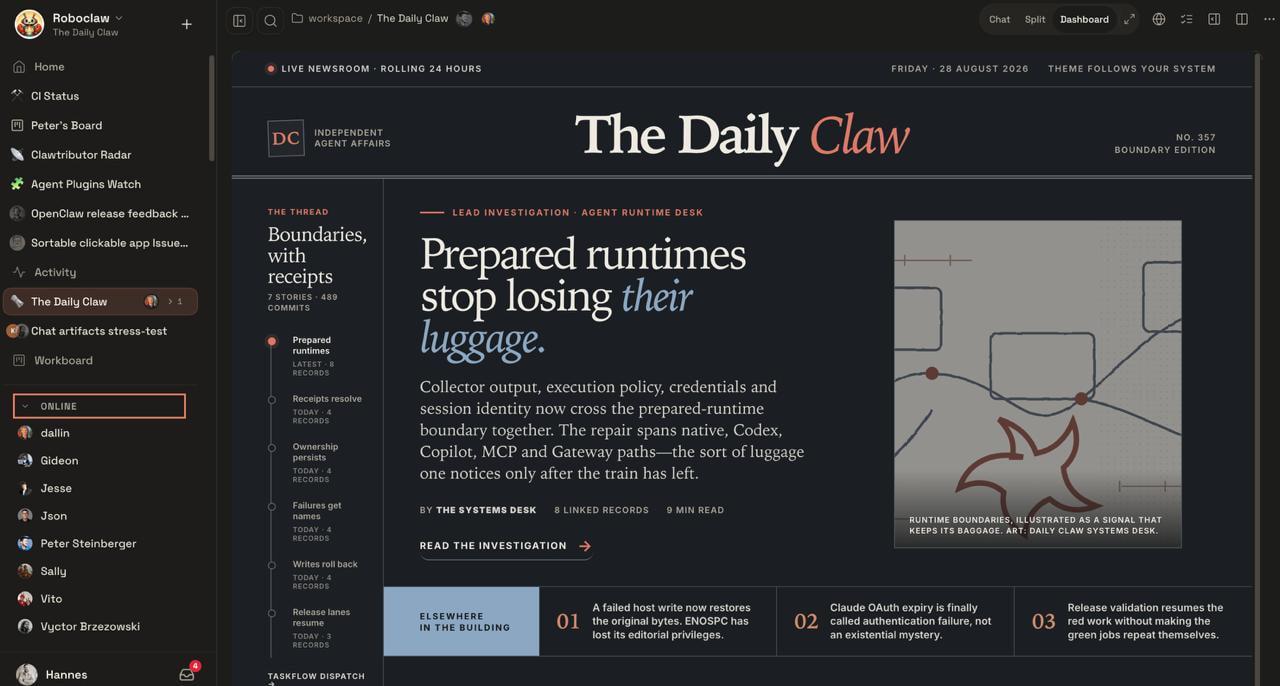
Das ist nützlich für Projekt-Handover, Fachprüfungen, Pair-Operationen und lang laufende Arbeit. Es macht jedoch nicht aus einem Gateway eine vollständige hostile-tenant Isolation. Unzusammenhängende oder gegenseitig misstrauische Nutzer sollten weiterhin auf Deployment-Ebene getrennt werden.
Eine neu aufgebaute Conversation-first Control UI
Die neue Browseranwendung zentriert die Arbeit auf Konversationen. Dateien, Freigaben, Einstellungen, Terminals und Live-Aktivität bleiben näher an der aktiven Sitzung statt über administrative Ansichten verteilt zu sein.
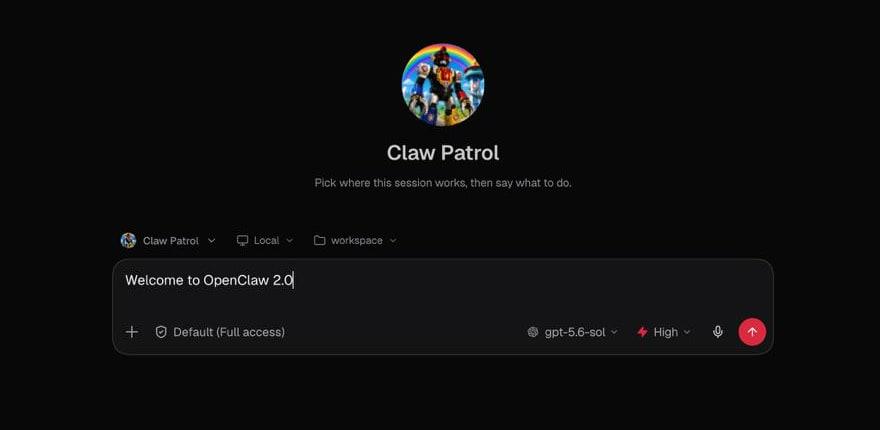
Sitzungen können nach Projekt, Person oder benutzerdefinierter Kategorie gruppiert werden. Das Design ist wichtig, weil Agentenarbeit wiederholt zwischen Konversation, Ausführung, Freigabe, Dateiansicht und Follow-up wechselt. Diese Flächen um eine persistente Sitzung zu bündeln, reduziert operative Reibung.
OpenClaw 2.0 Performance: Was die Daten zeigen
Da OpenClaw modellagnostisch ist, misst der glaubwürdigste 2.0-Benchmark das Laufzeiterlebnis statt der Reasoning-Qualität. In einem offiziellen simulierten Default-Chat-Starttest mit einem gemockten Gateway und 50 ms HTTP/1.1-Latenz fielen die JavaScript-Anfragen von 140 auf 45, während die Startzeit von etwa 1.6 Sekunden auf 575 Millisekunden sank.
| Offizieller Starttest | Vorher | OpenClaw 2.0 | Berechnetes Ergebnis |
|---|---|---|---|
| JavaScript-Anfragen | 140 | 45 | 67,9% weniger |
| Startzeit | About 1,600 ms | 575 ms | 64,1% niedriger |
| Relative Startgeschwindigkeit | 1,0× | About 2.78× | Etwa 2,8× schneller |
Die Prozentsätze werden aus den offiziellen Vorher-Nachher-Werten berechnet. Sie beschreiben den angegebenen Control-UI-Starttest, nicht beliebige reale Agentenabschlüsse.
Dieser Benchmark bedeutet nicht, dass jeder OpenClaw-Workflow 2,8× schneller ist. Modell-Latenz, Netzwerkanrufe, Tool-Ausführung, Browseraktionen und lang laufende Jobs bleiben separate Engpässe.
Installation und Onboarding
Die geführte Einrichtung kann unterstützte Subscriptions, API-Schlüssel und lokale Modelle entdecken, die bereits auf einer Maschine vorhanden sind. Anschließend verifiziert sie das ausgewählte Modell, bevor es gespeichert wird, und kann direkt an die Browseranwendung oder das Terminal übergeben.
Das Produkt versucht nun, eine funktionierende Konversation zu erreichen, bevor es um optionale Konfiguration bittet. Das kehrt den älteren Konfigurations-first-Flow um und macht die erste Erfahrung leichter diagnostizierbar.
SQLite und persistenter Sitzungszustand
OpenClaw 2.0 verschiebt Sitzungen und Transkripte in SQLite. Strukturierte Speicherung liefert eine robustere Grundlage für Lookup, Zusammenarbeit, Historie, Recovery und konversationsübergreifende Workflows.
Die Änderung ist auch das wichtigste Upgraderisiko. Ein Paket-Rollback macht die Speichermigration nicht automatisch rückgängig, und nach der Migration erstellte Sitzungen erscheinen nicht einfach in einer älteren dateibasierten Release.
Vor dem Upgrade ein verifiziertes Backup erstellen. Das SQLite-Downgrade-Verfahren prüfen, bevor auf eine ältere dateibasierte Version zurückgekehrt wird.
openclaw backup create --output ~/Backups/openclaw --verify
Die Backup-Dokumentation erklärt, wie Zustand, Konfiguration, Zugangsdaten, Agentenverzeichnisse, Sitzungen und Workspaces einbezogen und das resultierende Archiv verifiziert werden.
Memory und Skills werden operativer
Ein berechtigter persönlicher Claw kann relevanten Kontext aus anderen privaten Konversationen desselben Agenten wiederabrufen. Der Memory-Workflow macht das Suchen, Inspizieren, Importieren und Entfernen von Memory ebenfalls sichtbarer.
Skills existierten bereits vor 2.0. Neu ist der umgebende Lebenszyklus. Skill Workshop verbindet Erstellung, Validierung, Discovery, Installation, Invocation, Vorschläge, Prüfungen, Entscheidungen und Revisionshistorie.
Das entstehende Loop ist einfach: ausführen, beobachten, eine Verbesserung vorschlagen, prüfen und wiederverwenden. Das ist nachhaltiger, als jede Lektion in einem übergroßen Systemprompt zu akkumulieren.
CometAPI’s OpenClaw-Memory-Leitfaden behandelt Memory-Kontrollen detaillierter.
Modellauswahl und CometAPI
OpenClaw steuert die Laufzeit; das Modell kommt weiterhin von einem Provider. Version 2.0 kann Sitzung, Memory, Tools und Berechtigungen stabil halten, während das Modell gewechselt wird, das einer Konversation, einem Agenten oder dem geteilten Standard zugewiesen ist.
Beispielsweise kann die GPT-5.6 Sol API in CometAPI reasoning-intensive Agentenarbeit übernehmen, während ein anderes Modell Routine-Monitoring oder Zusammenfassungen bearbeitet. Der umgebende OpenClaw-Workflow muss nicht für jede Modellroute neu entworfen werden.
CometAPI’s OpenClaw-Konfigurations-Tutorial liefert die provider-spezifischen Setup-Schritte.
Automations, Browserkontrolle und Computerbedienung
OpenClaw 2.0 führt geplante Arbeit unter einem Modell für Automations und Scheduling zusammen – über den Agenten, die Control UI, CLI, Dokumentation und unterstützte nativen Anwendungen hinweg.
Der Browserzugriff kann ein isoliertes verwaltetes Profil oder exakt vom Nutzer gewählte Chrome-Tabs verwenden. Die Computersteuerung bleibt plattform- und berechtigungsabhängig.
| Bereich Computerbenutzung | Status in OpenClaw 2.0 |
|---|---|
| Verwalteter Chromium-Browser | Unterstützt |
| Ausgewählte angemeldete Chrome-Tabs | Unterstützt |
| macOS-Computersteuerung | Unterstützt |
| Windows-Computersteuerung | Unterstützt, wenn explizit aktiviert |
| Linux-Computersteuerung | Experimentell |
| Nur-Ansicht-Sitzungen, die Eingaben blockieren | Unterstützt |
Die wichtige Verbesserung ist nicht nur, dass die Laufzeit mehr Dinge anklicken kann. Browseridentität, Geräteidentität, Freigaben und Berechtigungen sind zunehmend an die beabsichtigte Sitzung und Maschine gebunden.
Sicherheit wird sitzungsbewusster
Ein Agent, der Befehle ausführen, auf Dateien zugreifen, einen Browser bedienen und externe Dienste aufrufen kann, benötigt strengere Grenzen als ein reiner Text-Chatbot. In 2.0 bleiben Freigaben an Anfragen gebunden, und geschützte Zugangsdaten können unterstützte Ziele erreichen, ohne zu gewöhnlichem, für das Modell sichtbarem Text zu werden.
Das Designprinzip ist, dass Berechtigung mit der Aufgabe reisen sollte, statt zu einer wiederverwendbaren Pauschalfreigabe zu werden. Sitzungsbezogene Richtlinien können zudem die Autorität einer Konversation relativ zur breiteren Installation reduzieren.
Kollaborationskontrollen sind keine vollständige hostile-tenant Isolation. Unternehmen, die unzusammenhängende Nutzer bedienen, sollten auf Laufzeitebene zusätzliche Isolierung um die Runtime legen.
So upgraden Sie sicher
Unterstützte Updatepfade inspizieren eine Installation vor dem Austausch. Die CLI bietet außerdem einen Dry-Run-Modus, der geplante Aktionen vorschaut, ohne zu installieren oder neu zu starten.
openclaw backup create --output ~/Backups/openclaw --verify
openclaw update --dry-run
openclaw update
openclaw doctor
openclaw health
Produktionsnutzer sollten dieselben Plugins, Kanäle, Browserberechtigungen, Automations und Recovery-Checks ausführen, die im täglichen Betrieb relevant sind. Eine erfolgreiche Paketinstallation beweist nicht, dass jeder persistente Workflow die Migration überstanden hat.
Sollten Sie auf OpenClaw 2.0 upgraden?
| Nutzertyp | Empfehlung | Begründung |
|---|---|---|
| Neuer OpenClaw-Nutzer | Aktuelle Stable-Version laden | Bestes Onboarding und UI-Basis |
| Bestehender persönlicher Nutzer | Im Allgemeinen ja | Bessere UI, Memory und Zustandsverwaltung |
| Team, das geteilte Agenten testet | Deutlich ja | Multiplayer ist die definierende 2.0-Fähigkeit |
| Nutzer mit starker Automation | Ja, nach Tests | Persistenz verbessert, aber Migration zählt |
| Produktions-Deployment | Zuerst stagen | SQLite und Berechtigungsänderungen erfordern Validierung |
| Stark angepasste Installation | Parallel testen | Plugins und Integrationen könnten Anpassungen brauchen |
| Nutzer mit Bedarf an einfacher Rückkehr | Sorgfältig sichern | Neue SQLite-Sitzungen erfordern bewusstes Downgrade-Handling |
Für die meisten aktiven Nutzer ist OpenClaw 2.0 ein sinnvolles Upgrade. Seinen größten Wert zieht es aus der gegenseitigen Verstärkung der Änderungen: Geteilte Sitzungen benötigen stärkeren Zustand, stärkerer Zustand ermöglicht bessere Memory, persistente Workflows machen Skills wertvoller, und kollaborative Ausführung macht fokussierte Berechtigungen wichtiger.
Schlussfazit
OpenClaw 2.0 ist als Reifeschub zu verstehen. Das Release ersetzt nicht die Modellebene; es macht die Betriebsschicht um dieses Modell persistenter, kollaborativer, verständlicher und stärker gesteuert.
Neue Nutzer sollten mit einer aktuellen Stable-Version beginnen. Bestehende Nutzer sollten nach Erstellung eines verifizierten Backups upgraden und die Integrationen testen, die zählen. Teams profitieren am meisten von Multiplayer-Sitzungen, SQLite-gestütztem Zustand, verbessertem Memory und anfragebezogenen Freigaben.
Für Entwickler, die CometAPI als Modellebene verwenden, bleibt die Architektur flexibel: OpenClaw kann den Workflow besitzen, während GPT-5.6 Sol API in CometAPI oder ein anderes geeignetes Modell das Reasoning liefert.
FAQs
Ist OpenClaw 2.0 ein neues AI-Modell?
Nein. Es ist eine AI-Agent-Laufzeit- und Orchestrierungsumgebung. Das angeschlossene Modell bestimmt den Großteil der Sprach-, Reasoning- und Coding-Fähigkeiten.
Welche Version ist OpenClaw 2.0?
OpenClaw 2.0 ist der Meilensteinname für v2026.8.1. Spätere Releases bauen darauf auf, daher sollten neue Deployments auch die aktuelle Stable-Version evaluieren.
Was ist die wichtigste neue Funktion?
Geteilte Multiplayer-Sitzungen sind die größte strategische Änderung, weil sie mehreren autorisierten Personen erlauben, rund um persistente Agentenarbeit zu kollaborieren. Für Einzelanwender sind die neu aufgebaute Control UI und das einfachere Onboarding möglicherweise sichtbarer.
Ist OpenClaw 2.0 kostenlos?
Der Quellcode bleibt MIT-lizenziert. Modell-API-Nutzung, Infrastruktur, Speicher und externe Dienste können weiterhin Betriebskosten verursachen.
Macht OpenClaw 2.0 Modelle schneller?
Nicht direkt. Das veröffentlichte Performance-Ergebnis betrifft den Control-UI-Start unter einem spezifischen simulierten Test. Modellinferenz und Toolausführung haben ihre eigene Latenz.
Kann ich nach dem Upgrade zurückrollen?
Ja, aber vor der Rückkehr zu einer dateibasierten Release sollten Sie mit der aktuellen OpenClaw-CLI die archivierten Legacy-Konversationsdatensätze wiederherstellen. Nach der SQLite-Migration erstellte Sitzungen erscheinen nicht in der älteren Release. Erstellen und verifizieren Sie ein Backup und folgen Sie dann dem offiziellen Downgrade-Verfahren.